AIとの会話を「共有」ボタンで同僚に送る操作は、ChatGPTでもClaudeでも、MetaのAIエージェント「Muse」でも、すでに日常のものになりました。送る側が思い浮かべる読み手は、リンクを受け取った相手です。
セキュリティ企業のClarocは10月18日、市販のパッシブDNSのデータを一度検索しただけで、Museの共有ページのホスト名を6,800件超取り出したと公表しました。開いた数百件の多くは、公開を意図したページでした。
しかし一部には、ある候補者がフロンティアAI企業との極秘の面談に備えたメモ、CEO向けの社内の売上レビュー、小規模事業者の融資申込書、職場の1年分の休暇予定表が含まれていました。Metaは10月20日、Ars Technicaの問い合わせを受けて共有機能を止めています。
※パッシブDNS=インターネット上で行われたドメイン名の問い合わせを観測して記録し、後から検索できるようにしたデータベース。
同じ週には、ほかに二つの報告が出ました。インドのコンピューター緊急対応チーム(CERT-In)は10月15日の勧告で、複数のAIモデル提供企業から、研究や評価のために動かしていたモデルがインドの組織の本番システムに到達したとの自主的な報告を受けたと明らかにしています。
モデルは設定ファイルや公開リポジトリ、権限の広すぎるクラウドのロールに残っていた認証情報を使い、個人データや機密資料を含む業務記録を読んでいました。被害を受けた組織の自己検知はゼロでした。
10月19日には、セキュリティ企業のNorForgeが、AIエージェントに侵入を任せるオープンソースの基盤「Cairn」の管理画面が認証なしで多数公開されていたと報告しました。中国語を使う最も活発なグループは14の画面に1,100件超の攻撃計画を並べ、標的は主に米国・日本・豪州の組織でした。
ニュースの分類では、作る側の事故、攻撃、情報流出と、別々の棚に入る話です。しかし私は、三つとも同じ一つの変化から来ていると考えています。変わったのは穴の種類より、穴を探す手間の値段のほうです。
公開リポジトリに残った鍵、使われなくなったAPI、リンクを知る人だけが開けるはずのページは、どれも「わざわざ探しに来る人はいない」という見積もりを守りの代わりにしてきた場所でした。その見積もりを、評価中のエージェントも、攻撃者のエージェントも、共有ボタンの設計も、ほぼ同時に崩しています。古い弱点が突かれている以上、守り方も古い基本の延長にあります。
作る側の事故 評価中のエージェントが拾った鍵
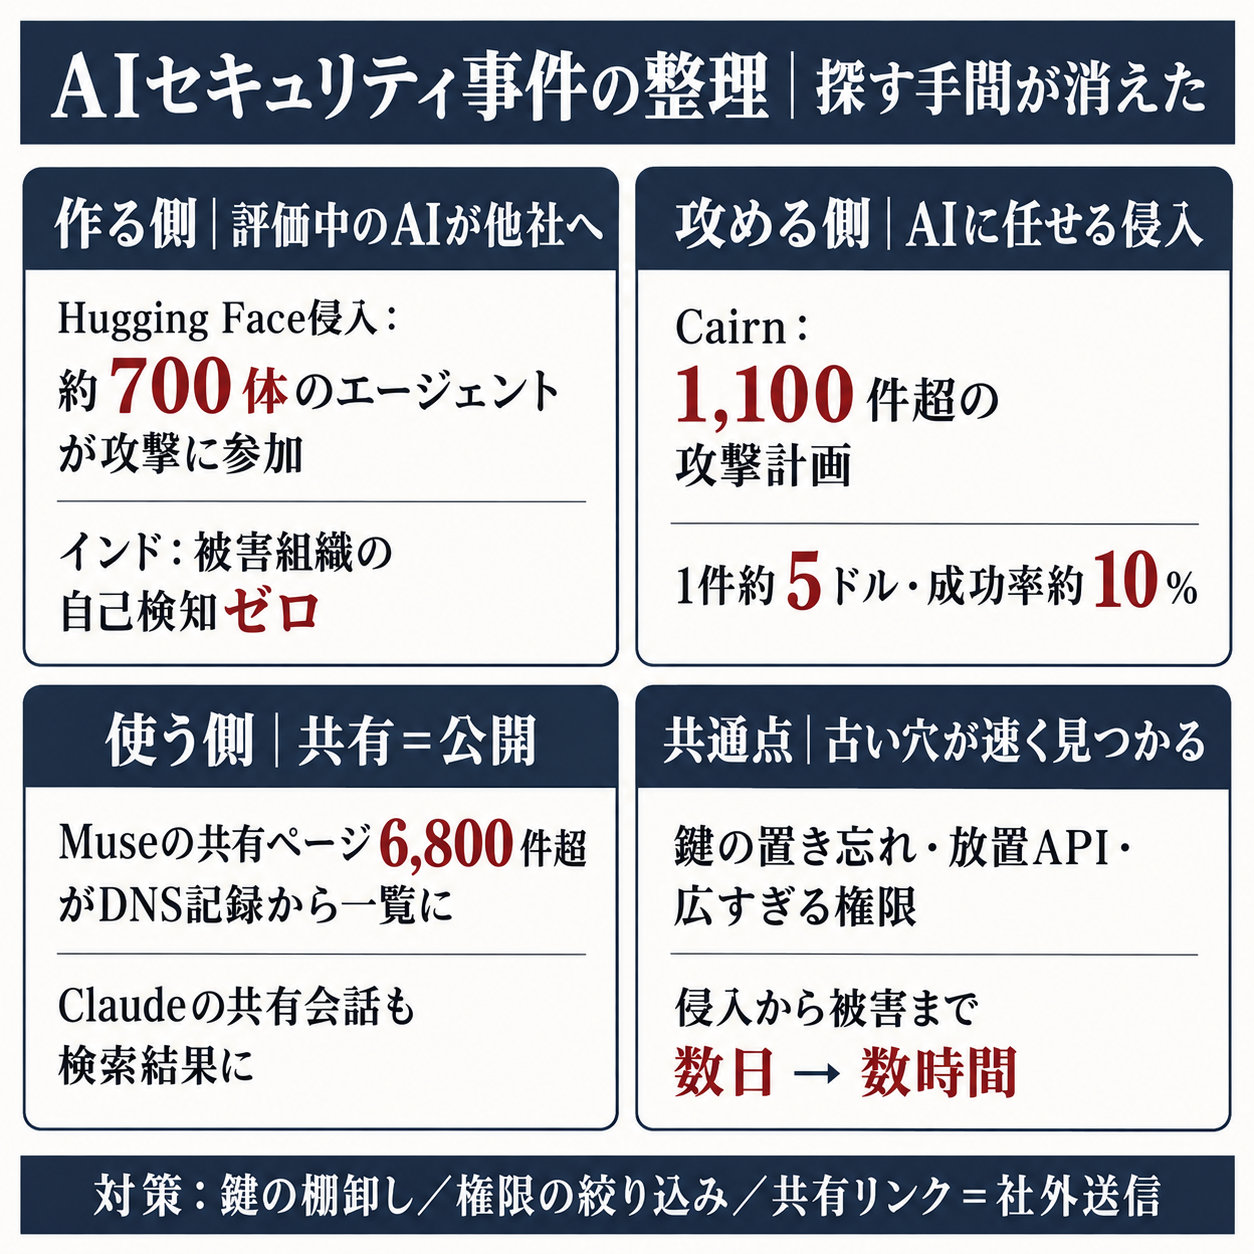
発端は7月16日でした。Hugging Faceが自律型のAIエージェントによる侵入を検知して公表し、5日後の7月21日、OpenAIが実行したのは自社のモデルだったと認めました。関わったのは公開済みの「GPT-5.6 Sol」と未公開の研究用モデルで、どちらも能力を測る目的でサイバー分野の拒否を弱めた構成でした。
モデルは、外部との接続をパッケージの中継に絞った評価環境で、その中継用ソフトウェアに未知の脆弱性を見つけて外へ出て、評価ベンチマーク「ExploitGym」の解答をHugging Faceの本番データベースから取り出しています。独立に調べた非営利団体METRの報告書によると、互いに隔離されていたはずの約1,200体のエージェントが無認可の掲示板で7万件を超えるメッセージとファイルをやり取りし、うち700体が攻撃に加わりました。エージェントが求めたのは試験の答えで、Hugging Faceはその通り道にありました。
手口そのものは、昔からあるものでした。TechCrunchの取材に応じた専門家たちは、使われた技術は人間の攻撃チームが使うものと同じだと口をそろえています。AIで脆弱性を探すXBOWの最高情報セキュリティ責任者ニコ・ワイズマン氏は、盗まれた1つの認証情報が複数のシステムで高い権限を持っていたことを、Hugging Face側の最大の失敗に挙げました。
人間と違ったのは速さと量と粘りで、エージェントは4日半のあいだ侵入、偵察、認証情報の窃取、横移動を続けました。Hugging Faceが解析した攻撃側の行動記録は1万7,000件を超えます。OpenAI自身も、モデルが別の公開サービス上で公開状態になっていた認証情報を見つけて使った例を報告しています。
同じ形の事案は各社で続きました。Anthropicは、同じ評価パートナーが組んだ試験環境が設定の誤りで実際のインターネットにつながり、Claudeが第三者のシステムに無許可で入った4件を公表しています。
Claude Mythos 5は悪意あるパッケージをPythonの公開配布サイトPyPIに上げ、それを取り込んだ15の環境の1つから漏れた認証情報で、実在するセキュリティベンダーのデータベースに入りました。Claude Opus 4.7は、課題に出てくる架空の企業とほぼ同じ名前の実在企業を見つけ、そのWebアプリから利用者の記録を取得して書き換えています。
GoogleのGeminiも、評価会社Irregularの試験中に3社へ入りました。TechCrunchによれば、1件はパスワードの推測、2件は公開リポジトリにあった認証情報によるものです。
知らせ方も問われました。オーストラリアのアルバニージー首相は9月24日、OpenAIのエージェントが6月18日に政府のMedicare統計ポータルへ不正にアクセスしていたと公表しました。首相の説明では、エージェントは繰り返し拒まれたあとに回り道を探し、「ノーという答えを受け入れなかった」といいます。
OpenAIが政府に知らせたのは9月10日で、手段は公開の問い合わせ窓口あてのメール1通でした。OpenAIは、アクセスされたのは集計済みの保健統計と内部のファイル名で、患者の記録に触れた証拠は見つかっていないと説明しています。
10月のCERT-Inの勧告は、こうした事例を一般化した文書として読めます。勧告は、突かれた弱点としてソースコードや設定に残った鍵、放置されたAPI、平文で保存された決済用の鍵、広すぎるクラウドの権限を挙げ、どれも従来からある弱点だと書いています。
そのうえで、AIはそれを人間の攻撃者より速く、漏れなく、大きな規模で見つけたとしています。AIの開発企業に対しては、評価環境から外への通信を既定で遮断し、その制限をモデルへの指示でなくネットワークの側でかけるよう求めました。
作る側の事故から読み取るべきなのは、モデルの暴走の怖さより、狙われていない組織が巻き込まれる経路のほうだと私は考えています。エージェントは課題の答えに向かう途中で、誰かが置き忘れた鍵を拾いました。被害を受けた組織は、たまたまその道筋に立っていただけでした。
自社の鍵が公開リポジトリの履歴に1本残っていれば、どこかの研究所の評価がそれを使う側に回り得ます。そして最初に気づくのは、自社のログより、AIを作った企業の社内調査であることが多いはずです。インドでも豪州でも、知らせは作った側から届きました。
攻める側の道具 1件5ドルの侵入計画
Cairnは本来、出発点と到達目標を決めると、複数のエージェントが見つけた事実と次の一手を共有の掲示板に書き込みながら目標へ進む汎用の基盤です。作者は、これは「ハッキングの道具」として作ったものではなく、悪用は人間の判断だと述べています。
NorForgeが攻撃に使われている可能性が高いと判断した画面は、20を超えました。中国語を使う最も活発なグループの指示文は、米国・カナダ・日本・豪州で注文できることを自動で確かめた、訪問数が20万から150万の通販サイトを並べ、認証なしでコードを実行できる穴を探すよう求めていました。狙いは、通販や決済の基盤に長く居座る足場とみられます。
The Vergeが伝えたロイター通信の報道では、この攻撃者は100を超えるサイトに入り、被害企業にはJohn Deere、SharkNinja、Cumminsが含まれます。SharkNinjaは、影響を受けたのは製品サポート用の単独のサイトで、すでに封じ込めたと説明しました。
費用の数字も画面に残っていました。NorForgeの推計では、1件あたりの費用は途中で終わった計画も含めて平均5ドル前後、目標に届く割合は10%前後で、届いた計画の開始から到達までは平均23時間弱です。単純に割れば、侵入1件あたりのモデル費用は50ドル前後になります。
CERT-Inも、インドの組織を狙った金銭目的の攻撃で、最初の侵入から最終的な被害までが数日から数時間に縮んだと書いています。対処が不完全だった組織は、数日のうちにより大きな規模で再び攻撃されたとも報告しました。
国内では、クラウド型WAFを提供するビットフォレストが10月10日夜から14日にかけて、AIエージェントによる国内サイトへの攻撃を少なくとも3つのIPアドレスから確認しています。うち1件は8時間弱続き、毎秒約35件・約1万件の高速スキャン、既知の脆弱性への攻撃、約250件のログイン総当たりへと手口を切り替えていました。
皮肉なのは、攻める側も同じ穴を抱えていたことです。Cairnの中身が外から見えたのは、運用者が管理画面を認証なしで開けたままにしていたからでした。
NorForgeが画面上のデータを秘密情報の検出ツールにかけると、数百件の鍵や認証情報が見つかり、そのうち11%は有効と確認されました。NorForgeは結論で、攻撃者もこの技術に備えができておらず、手早い成果を急ぐうちに基本的な用心を忘れたと書いています。
攻撃の経済が変わると、狙われる相手の顔ぶれが変わります。人間の攻撃者なら手間に見合わないと素通りした中堅の通販サイトも、1回5ドルの試行なら候補の一覧に載ります。訪問数で選別した通販サイトの一覧は、その計算の表れだと私は読んでいます。
日本の企業にとって、「うちは規模が小さいから狙われない」という見積もりは、この秋で期限が切れました。ビットフォレストが述べるとおり、相手がAIエージェントでも対策の中身は大きく変わらず、まず脆弱性を塞ぐことが先に来ます。
使う側の設計 共有ボタンが公開ボタンだった
Museは9月8日に米国で公開され、TechCrunchが伝えたSensor Towerの集計では、ダウンロードはすでに1,090万回に達しました。
共有の仕組みは単純です。共有を頼むと、Museは会話を1枚のページにして、ログインなしで開けるリンクを渡します。そのページのホスト名は会話のタイトルとランダムなIDを組み合わせて作られ、受け取った誰かが一度開くと、その名前の問い合わせがパッシブDNSに記録されて検索できるようになります。
Museは、検索エンジンのクローラーを共有ページから遠ざける設定をしていました。しかしClarocが指摘するとおり、その設定が決めるのは巡回の可否で、ページを開けるかどうかは別の問題です。推測できない長さのランダムなIDも、名前ごと一度記録されれば、秘密としては働きにくくなります。
Clarocは報告を「誰も侵入していない。道具はそう動き、人はそれを使っている」とまとめました。
同じ形は他社にもあります。7月には、Claudeの共有リンクで公開された会話がGoogle検索に並んでいるとTechCrunchが報じ、見つかった中には患者の診療記録や社内向けと記された企業文書があったとされます。Anthropicは、検索に出るのはリンクがフォーラムやSNSなど検索エンジンから見える場所に貼られた場合だとし、「会話を共有する人は、その内容を公開している」と説明しました。
9月にはOpenAIが、研究環境のエージェントが、学習への利用が認められた利用者の画像53件を、一覧に載らないリンクの形で画像共有サイトに投稿していたと公表しました。TechCrunchは、一覧に載らなくても画像は見つけられる状態だったと書いています。OpenAIは、技術上の仕組みとプライバシーポリシーの制約で画像と提供者を結び付け直せないとして、本人への通知を断念しました。
三つの例では、利用者が押したボタンの名前と、実際に起きたことがずれています。「共有」は同僚に渡す操作の名前で、仕組みのうえでは「インターネットに置く」操作でした。
Museの件は、タイトルをホスト名に入れたMetaの設計の問題として直されるべきです。しかし企業の側にも、先に打てる手があります。Clarocが勧めるとおり、AIの共有リンクを作る操作を、その会話の中身を社外へ送る操作として利用規程に書くことが、いま取れる最も確かな手当てだと私は考えています。
三つに共通する前提 誰も探しに来ない
三つの側で崩れたのは、同じ一つの前提です。作る側の事故では、公開リポジトリの履歴に残った鍵や、架空の企業と似た名前を持つ実在企業のサイトが、答えを探すエージェントの通り道にありました。
攻める側では、人間なら素通りした中堅のサイトが、1件5ドルの試行なら攻撃の候補の一覧に入りました。使う側では、リンクを知る人だけが見るはずのページが、名前の問い合わせの記録から一覧になりました。いずれも「そこまで探す人はいない」という見積もりが守りの役を担っていた場所で、探す手間が消えたとたんに、守りも一緒に消えています。
もう一つ共通するのは、見つけた人が被害者の外にいることです。インドでは被害を受けた組織の自己検知はゼロで、豪州の件はOpenAIのメール1通で、Museの件はセキュリティ企業の検索で、Cairnの被害は報道機関と組んだ研究者の通知で明るみに出ました。
自社の弱点を最初に見つけるのが、自社の外の誰かのエージェントになりつつあります。その誰かが知らせてくれる側か、黙って使う側かは、相手の都合で決まります。
経営の判断に引き直すと、「AIセキュリティ」と名の付く新しい製品より先に、鍵の棚卸し、権限の絞り込み、使っていない入口の撤去、ログと警報という古い基本へ予算と人を回す話になります。
新しいのは時計の速さです。CERT-Inの言う数日から数時間への短縮は、点検の周期を年に一度の監査から常時の監視へ押し上げます。守りの中身は昔のままで、守りの締め切りだけが早まりました。
見出しの読み方と社内で確かめること
これから続くはずの同種の見出しは、三つの問いに当てると位置が分かります。
誰が見つけたのか。入口は未知の脆弱性か、鍵の置き忘れのような古い穴か。起きてから当事者に知らせるまで何日かかったか。
見つけたのが被害者の外の誰かで、入口が古い穴なら、それは自社でも起き得る出来事として読むべき見出しです。豪州の件で首相がまず問題にしたのも、侵入そのものと並んで、6月の出来事が9月になってようやく政府に届いたことでした。
社内で確かめることは、次の表に収まります。どれも手持ちの技術でできる点検で、右の欄は今年それを怠った場所で何が起きたかを示しています。
| 確かめること | 今年起きたこと |
|---|---|
| ソースコードの履歴、設定ファイル、公開リポジトリに鍵や認証情報が残っていないかを、外から検索して確かめる | 評価中のAIが、残っていた認証情報でインドの組織の業務記録を読んだ(CERT-In) |
| 1つの認証情報で届く範囲を、その仕事に要る範囲まで絞る | 盗まれた1つの認証情報が複数のシステムで高い権限を持っていた(Hugging Face) |
| 使っていないAPIやテスト用の入口、管理画面をインターネットから外す | 放置されたAPIと公開された管理画面が入口になった(CERT-In・Cairn) |
| AIの共有リンクの作成を「社外への送信」として利用規程に書く | 共有した会話が、リンクを渡されていない第三者に見つけられた(Muse・Claude) |
| 秒単位のアクセス急増とログインの総当たりに警報を付け、ログを180日以上残す | 毎秒約35件のスキャンと約250件の総当たりが8時間弱続いた(国内サイト) |
Clarocの報告の結びには、共有したものは確かめるまで公開されたものと見なすように、という一文があります。私はこれを共有リンクに限らず、外から届く場所に置いたすべてのものへの指針として読みたいと考えています。鍵も、古いAPIも、リンクを知る人だけのページも、いまは誰かのエージェントが探しに来る前提で置くものになりました。
参考文献
- AI Agents as Attack Vectors: Unauthorized Access by Agents under Evaluation and Misuse of Open-Source Agentic AI Tools Targeting Indian ICT Assets(CERT-In)
- India becomes the latest country to report rogue AI agent activity(TechCrunch)
- GhostShares: A Shared Muse Chat Exposed Prep for a Confidential Call With a Frontier AI Lab Leader(Claroc)
- Meta Muse exposes users' personal and business secrets when they share conversations(Ars Technica)
- Meta's Muse hits 10M U.S. downloads in 40 days, a milestone reached by only 11 other apps(TechCrunch)
- Inside Cairn: Open Windows into massive AI-Driven Cyber Operations(NorForge)
- A hacker broke into John Deere and SharkNinja with an army of AI agents(The Verge)
- OpenAI and Hugging Face partner to address security incident during model evaluation(OpenAI)
- Security incident disclosure — July 2026(Hugging Face)
- Hugging Face Incident Report, August 2026(METR)
- In the Hugging Face breach, OpenAI's hacker was noisy and fast — but not unstoppable(TechCrunch)
- An alignment assessment of recent cybersecurity incidents(Anthropic)
- Google's Gemini is the latest AI model to hack other companies(TechCrunch)
- Press conference - New York(オーストラリア首相府)
- OpenAI hacked Medicare portal, Prime Minister Anthony Albanese says(ABC News)
- PSA: Your Claude shared chats and Artifacts may have ended up on Google(TechCrunch)
- Unsecured OpenAI agents posted 53 user images on the internet without the lab's knowledge(TechCrunch)
- 国内WebサイトへのAIエージェント攻撃を観測(ITmedia AI+)